安装行为可审计
系统记录oke平台下载后的安装行为日志,包括权限授予与首次启动时间,便于用户自查是否存在异常安装操作。
应用启动时对运行环境进行基础安全检测,识别root权限异常、调试模式开启等风险状态,并在oke平台下载后的首次运行中给出提示。
提供oke平台下载后应用异常行为的快速上报入口,用户发现可疑权限调用或网络请求时可提交样本,触发安全分析流程。
安装前比对官方公布的SHA-256哈希值是最直接的方法。安装后可在系统应用信息中查看签名指纹,与官方公布的签名信息核对。两者均一致,基本可排除植入风险。
系统记录oke平台下载后的安装行为日志,包括权限授予与首次启动时间,便于用户自查是否存在异常安装操作。
检查浏览器地址栏的域名是否与官方公布的一致,确认HTTPS锁标志有效,并核对页面底部的备案信息。不要通过搜索引擎广告位或第三方下载站获取安装包,这些渠道是仿冒包的主要传播途径。
维护oke平台下载各版本安装包的哈希指纹库,用户可随时比对本地文件,快速判断安装包是否被替换或篡改。
不需要。oke平台下载的客户端核心功能不依赖通讯录权限,该权限请求与下载场景无关,应选择拒绝。若应用强制要求该权限才能使用,说明安装包可能被篡改,建议卸载后从官方渠道重新获取。
针对oke平台下载后的应用权限设置,建议关闭非必要系统权限,限制后台数据读取范围,降低权限滥用导致的敏感信息暴露风险。
不能安装。oke平台下载的版本更新应仅通过应用内更新通道或官方下载页面获取。任何通过短信、邮件或第三方弹窗推送的更新包均存在劫持风险,应忽略并从官方渠道手动检查更新。
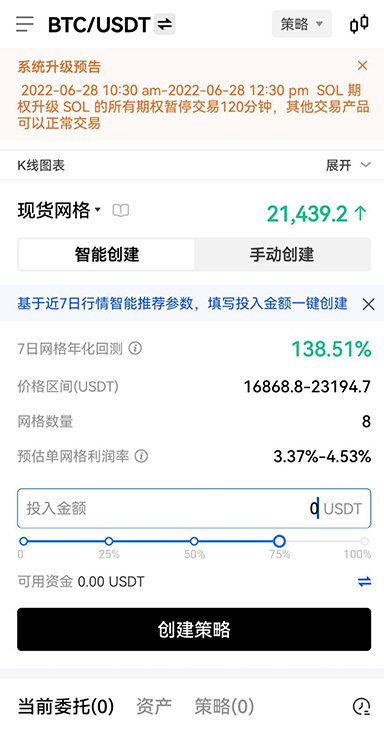
指导用户通过官方域名解析记录与SSL证书信息交叉核验oke平台下载地址,避免误入仿冒站点,从源头切断恶意安装包传播路径。
提供oke平台下载完成后对安装包进行哈希值比对与数字签名验证的操作方法,确保文件未被篡改,防止植入式攻击。
持续监控oke平台下载相关域名的解析变化与证书状态,发现异常解析立即通知用户,防止DNS劫持导致的下载源偏移。
oke平台下载的安装包内置数字签名校验,安装前自动比对签名指纹,不匹配时拒绝执行,从技术层面阻断篡改包运行。
oke平台下载环节的风险控制直接关系到后续资产操作安全。请立即通过官方渠道获取安装包,完成哈希比对与权限配置,切勿因便捷而跳过验证步骤。